
خیلی از سایتهای ایرانی سالها پیش، روزی که دامنه را خریدند، نیمسرورها را به Cloudflare دادند و دیگر سراغش نرفتند. پلن رایگانش رکوردها را نگه میداشت، ابر نارنجی IP سرور را پنهان میکرد و SSL هم خودش درست میشد. حالا یکی از این اتفاقها میافتد: حساب برای بررسی قفل میشود، کسی که حساب به اسمش بود از تیم رفته، یا دسترسی به داشبورد از داخل کشور کند و ناپایدار شده است. آن موقع تازه معلوم میشود ایمیل، سایت و همهٔ زیردامنهها به یک حساب خارجی بند است. جستوجوی جایگزین کلودفلر معمولاً از همین نقطه شروع میشود.
این راهنمای انتخاب جایگزین کلودفلر دربارهٔ بخش DNS آن است، یعنی جایی که رکوردهای A و MX و TXT دامنه نگه داشته میشوند. اول روشن میکنیم با رفتن از Cloudflare دقیقاً چه چیزهایی از دست میرود، بعد شش گزینهٔ واقعی را با نقطهضعف هر کدام مقایسه میکنیم و آخر سر، انتقال رکوردها را بدون قطعی قدمبهقدم میرویم.
چرا سایتهای ایرانی دنبال جایگزین کلودفلر هستند؟
دلیل اول حقوقی است. در شرایط استفادهٔ Cloudflare آمده که اگر شما یا مالک کسبوکارتان در فهرستهای تحریم آمریکا، اتحادیهٔ اروپا یا بریتانیا باشید، نباید از سرویس استفاده کنید. یعنی حسابی که امروز کار میکند، فردا ممکن است بدون هشدار محدود شود و راهی هم برای اعتراض و پرداخت نداشته باشید.
دلیلهای عملی هم کم نیست:
- دسترسی به داشبورد: در روزهای اختلال اینترنت بینالملل، سایت ممکن است هنوز جواب بدهد ولی شما نمیتوانید حتی یک رکورد را عوض کنید.
- پلنهای پولی: امکاناتی مثل CNAME setup فقط برای مشتریهای پلن Business و Enterprise است و پرداخت ارزی از ایران همیشه دردسر دارد.
- مالکیت حساب: حساب Cloudflare معمولاً با ایمیل شخصی یک نفر ساخته شده و انتقالش به شرکت کار راحتی نیست.
- کاربر داخلی: وقتی بیشتر بازدیدکنندهها داخل ایران هستند، پاسخدادن DNS از سرورهای نزدیکتر میتواند زمان اولین اتصال را کم کند. برای آشنایی بیشتر با این بحث، مقالهٔ نقش GeoDNS در قطعی اینترنت را ببینید.
قبل از جابهجایی: Cloudflare الان چه کاری برای دامنهتان میکند؟
Cloudflare برای خیلیها دو کار را با هم انجام میدهد و همین باعث سردرگمی میشود. اگر DNS را دفترچهٔ آدرس دامنه در نظر بگیرید، Cloudflare هم این دفترچه را نگه میدارد و هم وقتی ابر نارنجی روشن است، خودش بین کاربر و سرور شما مینشیند و ترافیک را پروکسی میکند. اول در داشبورد ببینید کدام رکوردها نارنجی (Proxied) هستند و کدام خاکستری (DNS only).
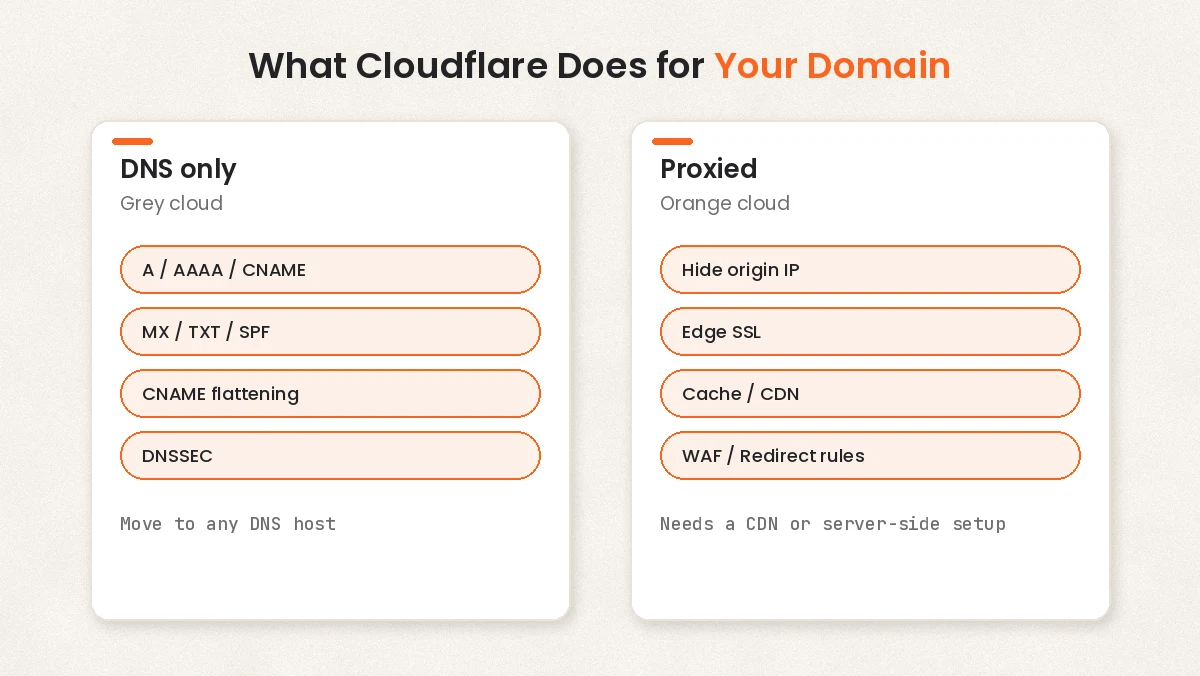
اگر همهٔ رکوردها خاکستریاند، فقط DNS را جابهجا میکنید و کار ساده است. اگر نارنجیاند، این امکانات هم با رفتن از Cloudflare خاموش میشوند و باید برایشان جایگزین داشته باشید:
| امکان Cloudflare | با رفتن چه میشود؟ | جایگزین |
|---|---|---|
| پنهانکردن IP سرور (Proxy) | IP واقعی سرور در رکورد A دیده میشود | فایروال سرور، یا CDN داخلی با قابلیت پروکسی |
| گواهی SSL خودکار لبه | مرورگر مستقیم به گواهی سرور شما وصل میشود | گواهی Let’s Encrypt روی خود سرور یا هاست |
| کش و CDN | فایلهای استاتیک از خود سرور خوانده میشوند | CDN جدا یا کش سمت سرور (CDN چیست؟) |
| CNAME روی ریشهٔ دامنه (CNAME flattening) | رکورد CNAME روی example.com مجاز نیست | رکوردهای ALIAS یا ANAME در DNS جدید |
| WAF و Page Rules | قانونهای ریدایرکت و فایروال از کار میافتند | تنظیم ریدایرکت در وبسرور یا پنل هاست |
یک نکتهٔ مهم دربارهٔ SSL: اگر روی سرورتان Origin Certificate خود Cloudflare نصب است، این گواهی فقط برای ارتباط Cloudflare با سرور معتبر است و مرورگرها آن را قبول نمیکنند. پیش از عوضکردن نیمسرورها، یک گواهی عمومی روی سرور بگیرید. اگر بعد از جابهجایی به خطای گواهی خوردید، راهنمای چرا SSL نصب نمیشود کمکتان میکند.
معیارهای انتخاب جایگزین کلودفلر
برای DNS، «بهترین» سرویس به نیاز شما بستگی دارد. این چند سؤال را قبل از انتخاب جواب بدهید:
- پنل و پرداخت: میتوانید حساب را به اسم شرکت بسازید و با کارت ایرانی تمدید کنید؟
- نوع رکوردها: اگر رکورد SRV برای سرویسهایی مثل VoIP یا CAA برای محدودکردن صادرکنندهٔ SSL دارید، سرویس جدید باید آنها را پشتیبانی کند.
- ALIAS روی ریشه: اگر دامنهٔ اصلیتان به یک نام میزبان (مثلاً آدرس سرویس هاست) اشاره میکند، نه به IP، به ALIAS یا ANAME نیاز دارید.
- DNSSEC: برای دامنههایی که امضای DNS برایشان مهم است.
- API: اگر گواهی Wildcard را با چالش DNS-01 میگیرید یا رکوردها را با اسکریپت عوض میکنید.
- مسیریابی جغرافیایی: اگر سرور داخل و خارج دارید و میخواهید هر کاربر به نزدیکترین سرور برود. مفهومش را در GeoDNS چیست توضیح دادهایم.
۱. DNS ابری چابکان
DNS ابری چابکان برای کسی ساخته شده که فقط میخواهد رکوردهای دامنه را در یک پنل فارسی نگه دارد و با کارت ایرانی پرداخت کند. رکوردهای A، AAAA، CNAME، MX، TXT و NS را پشتیبانی میکند و دو نوع ALIAS و ANAME را هم دارد، یعنی برای جایگزینکردن CNAME flattening کلودفلر روی ریشهٔ دامنه راه دارید. TTL را میشود از یک دقیقه تا ۲۴ ساعت تنظیم کرد و پنل خودش بررسی میکند نیمسرورها درست وصل شدهاند یا نه. برای شروع هم پلن رایگان دارد.
محدودیتهایش را هم بدانید: پروکسی و CDN مثل ابر نارنجی ندارد، رکوردهای SRV و CAA در فهرست رکوردهای پشتیبانیشدهٔ صفحهٔ محصول نیامده و به DNSSEC هم آنجا اشاره نشده است. اگر به هر کدام نیاز دارید، قبل از انتقال از پشتیبانی بپرسید. رکورد Wildcard هم فقط در پلنهای بالاتر هست. سقف رکورد هر پلن را در جدول پلنهای همان صفحه ببینید.
این گزینه وقتی بیشترین فایده را دارد که سایت روی هاست ابری یا سرور ابری چابکان است و ایمیل سازمانی را هم با ایمیل ابری راه انداختهاید، چون رکوردهای سایت و MX و SPF همه در یک حساب میمانند. تفاوت DNS ابری با DNS روی سرور شخصی را هم در مقالهٔ DNS ابری چیست توضیح دادهایم.
۲. ابرآروان (DNS ابری و CDN)
ابرآروان نزدیکترین گزینهٔ داخلی به مدل Cloudflare است، چون DNS و CDN را با هم دارد و میشود برای هر رکورد پروکسی را روشن یا خاموش کرد. در کانال رسمیاش هم اعلام کرده که DNSSEC برای دامنههای ir را هم پشتیبانی میکند.
اگر از امکانات پروکسی کلودفلر واقعاً استفاده میکردید، این انتخاب منطقیتری است. نقطهضعفش این است که همهٔ امکانات در پلن پایه نیست و باید قبل از انتقال جدول پلنهایش را ببینید. وابستگی به یک سرویسدهندهٔ واحد هم سر جایش میماند، فقط این بار داخلی است.
۳. Amazon Route 53
Route 53 از نظر امکانات کاملترین گزینهٔ این فهرست است. طبق مستندات AWS، برای هر رکورد میشود سیاست مسیریابی جدا گذاشت: Failover برای سرور پشتیبان، Geolocation بر اساس کشور کاربر، Latency، Weighted و چند حالت دیگر. با Health Check هم ترکیب میشود.
مشکل این است که برای کاربر ایرانی همان دردسر Cloudflare را دارد و حتی بیشتر: ساخت حساب AWS و پرداخت با کارت ارزی از ایران عملاً شدنی نیست و همان محدودیتهای تحریم را دارد. Route 53 را وقتی در نظر بگیرید که شرکتی خارج از ایران دارید و زیرساخت اصلیتان روی AWS است.
۴. deSEC؛ DNS رایگان و متنباز
deSEC یک سرویس DNS رایگان است که روی نرمافزار متنباز اجرا میشود و با تمرکز روی امنیت ساخته شده است. طبق مستندات API برای هر دامنه بلافاصله کلیدهای DNSSEC میسازد و رکورد DS را به شما میدهد تا نزد ثبتکننده ثبت کنید. خروجی گرفتن از رکوردها بهصورت zone file را هم دارد و برای گواهی Let’s Encrypt با چالش DNS ابزار آماده دارد.
ضعفهایش: پنل انگلیسی و ساده است، پروکسی و CDN ندارد، مسیریابی جغرافیایی ندارد و چون رایگان و غیرتجاری است، پشتیبانی تضمینشده هم نمیدهد. برای دامنهٔ شخصی، پروژهٔ متنباز یا تیمی که با API کار میکند انتخاب خوبی است. برای سایت فروشگاهی که اگر DNS بخوابد پول از دست میدهد، کمتر.
۵. DNS خودمیزبان با PowerDNS یا BIND
اگر میخواهید هیچ شخص ثالثی کنترل رکوردها را نداشته باشد، میتوانید سرور DNS معتبر (Authoritative) خودتان را راه بیندازید. PowerDNS Authoritative رکوردها را در دیتابیسی مثل MySQL یا PostgreSQL نگه میدارد، HTTP API دارد و DNSSEC را پشتیبانی میکند. BIND قدیمیتر است و با فایل zone کار میکند.
هزینهٔ واقعی این مسیر نگهداری است. دستکم دو سرور در دو شبکهٔ جدا لازم دارید تا با خاموششدن یکی، دامنه از دسترس خارج نشود. بهروزرسانی امنیتی، مانیتورینگ و مقابله با حملهٔ DDoS هم با خودتان است. این گزینه برای تیمی مناسب است که چند ده دامنه را برای مشتریها مدیریت میکند و ادمین شبکه دارد. اگر این مسیر را انتخاب کردید، سرور ابری با دسترسی root لازم دارید و مقالهٔ تفاوت GeoDNS و Anycast هم به طراحی شبکهاش کمک میکند.
۶. DNS ثبتکنندهٔ دامنه یا پنل هاست
سادهترین جایگزین کلودفلر همانی است که احتمالاً قبل از Cloudflare داشتید: نیمسرورهای پیشفرض شرکتی که دامنه را از آن خریدهاید، یا DNS داخل cPanel و DirectAdmin هاست اشتراکی. برای یک سایت کوچک با چند رکورد کافی است و هزینهٔ جدایی هم ندارد.
ولی امکاناتش معمولاً محدود است: TTL ثابت، نبود API و ALIAS، و گاهی کندی در اعمال تغییرات. بدتر از همه، اگر روزی هاست را عوض کنید، DNS هم با آن میرود و باید دوباره همهچیز را منتقل کنید. جداکردن DNS از هاست همین دردسر را حذف میکند.
مقایسهٔ گزینههای جایگزین کلودفلر در یک جدول
| گزینه | پروکسی و CDN | DNSSEC | پرداخت از ایران | نگهداری فنی | مناسب برای |
|---|---|---|---|---|---|
| DNS ابری چابکان | ندارد | در صفحهٔ محصول ذکر نشده | بله | ندارد | سایتها و ایمیلهایی که روی سرویسهای چابکان هستند، پنل فارسی |
| ابرآروان | دارد | دارد | بله | ندارد | کسی که پروکسی و CDN کلودفلر را لازم دارد |
| Amazon Route 53 | ندارد (CDN جداست) | دارد | خیر | کم | شرکت خارج از ایران با زیرساخت AWS |
| deSEC | ندارد | دارد، خودکار | رایگان است | کم | دامنهٔ شخصی، پروژهٔ متنباز، کار با API |
| PowerDNS یا BIND | ندارد | دارد | فقط هزینهٔ سرور | زیاد | تیم فنی با چند ده دامنه |
| DNS ثبتکننده یا هاست | ندارد | بسته به سرویس | بله | ندارد | سایت کوچک با چند رکورد |
آموزش انتقال DNS از Cloudflare به جایگزین کلودفلر بدون قطعی
انتقال DNS اگر با ترتیب درست انجام شود، کاربر چیزی حس نمیکند. خطای رایج این است که اول نیمسرور عوض میشود و بعد تازه کسی یادش میافتد رکورد MX را کپی نکرده. این ترتیب را دنبال کنید:
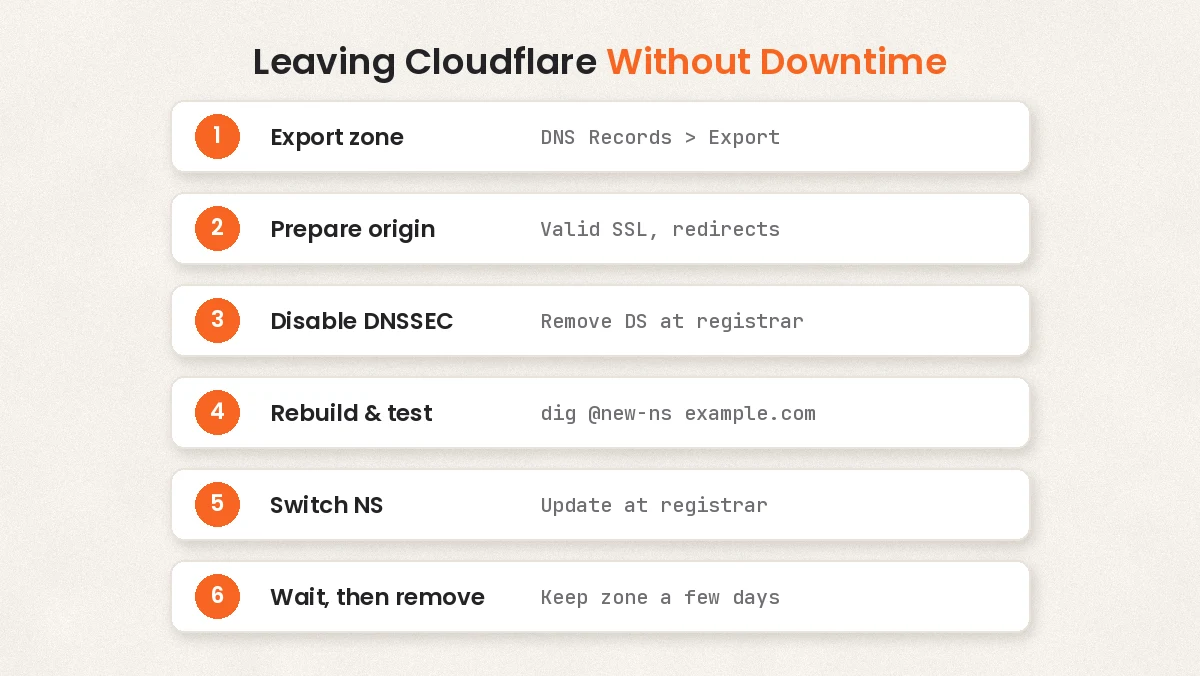
قدم ۱: از رکوردها خروجی بگیرید
طبق راهنمای Cloudflare، در صفحهٔ DNS Records گزینهٔ Import and Export را بزنید و Export را انتخاب کنید. فایلی که میگیرید یک zone file با فرمت BIND است. آن را باز کنید و مطمئن شوید رکوردهای نارنجی با IP واقعی سرور شما ثبت شدهاند، نه با IP خود Cloudflare. رکوردهای TXT مربوط به SPF و DKIM و رکوردهای تأیید مالکیت (مثل google-site-verification) را جدا علامت بزنید، چون بیشتر از بقیه جا میمانند.
قدم ۲: SSL و ریدایرکتها را روی سرور آماده کنید
اگر ابر نارنجی روشن بود، قبل از هر کاری روی سرور یا هاست یک گواهی معتبر بگیرید و ریدایرکت HTTP به HTTPS و www را در خود وبسرور تنظیم کنید. اگر Page Rule یا Redirect Rule داشتید، فهرستش کنید.
قدم ۳: DNSSEC را خاموش کنید
اگر DNSSEC روشن است، رکورد DS را نزد ثبتکنندهٔ دامنه حذف کنید و تا تمامشدن TTL آن صبر کنید. مستندات DNSSEC کلودفلر توضیح میدهد که اگر نیمسرور با DNSSEC روشن عوض شود، امضای قدیمی با رکوردهای سرویس جدید جور درنمیآید و دامنه برای Resolverهایی که DNSSEC را بررسی میکنند از دسترس خارج میشود. بعد از جابهجایی، اگر سرویس جدید DNSSEC دارد، دوباره روشنش کنید.
قدم ۴: رکوردها را در سرویس جدید بسازید و قبل از تغییر نیمسرور تست کنید
اگر سرویس جدید ورود zone file دارد، همان فایل را وارد کنید؛ وگرنه رکوردها را دستی بسازید. رکورد CNAME روی ریشه را به ALIAS یا ANAME تبدیل کنید. قبل از هر تغییری در ثبتکننده، مستقیم از نیمسرور جدید بپرسید جواب درست است یا نه:
# ask the new nameserver directly, before switching
dig @ns1.new-dns-provider.example example.com A +short
dig @ns1.new-dns-provider.example example.com MX +short
dig @ns1.new-dns-provider.example example.com TXT +short

# compare with what the world sees today
dig example.com A +short
اگر جواب هر دو یکی است، آمادهاید.
قدم ۵: نیمسرورها را نزد ثبتکننده عوض کنید
در پنل جایی که دامنه را خریدهاید (برای دامنههای ir پنل نمایندهٔ ثبت ایرنیک)، نیمسرورهای Cloudflare را با نیمسرورهای سرویس جدید جایگزین کنید. تغییر نیمسرور معمولاً چند ساعت طول میکشد تا همهجا اعمال شود و گاهی تا ۴۸ ساعت. در این مدت هر دو سرویس باید رکوردهای یکسان داشته باشند، پس در Cloudflare چیزی را پاک نکنید.
# check delegation and DNSSEC after the switch
dig example.com NS +short
dig example.com DS +short
dig +trace example.com A
قدم ۶: کمی صبر کنید، بعد دامنه را از Cloudflare بردارید
چند روز ایمیل و سایت را زیر نظر بگیرید. ایمیلی به Gmail بفرستید و در بخش Show original ببینید SPF و DKIM هنوز PASS هستند. بعد دامنه را از حساب Cloudflare حذف کنید. طبق مستندات حذف zone، دامنههای پلن رایگان که مدت طولانی در وضعیت Moved بمانند خودکار حذف میشوند و zone حذفشده هفت روز بعد کاملاً پاک میشود. پس فایل خروجی قدم ۱ را نگه دارید.
چکلیست روز انتقال به جایگزین کلودفلر
- فایل zone از Cloudflare گرفته و با IP واقعی سرورها چک شده است.
- گواهی SSL معتبر روی سرور نصب است و سایت بدون پروکسی با HTTPS باز میشود.
- رکورد DS نزد ثبتکننده حذف شده و TTL آن گذشته است.
- رکوردهای MX، SPF، DKIM و DMARC در سرویس جدید ثبت شدهاند.
- جواب نیمسرور جدید با dig تست شده است.
- نیمسرورها عوض شده و دامنه تا چند روز در Cloudflare باقی مانده است.
کدام جایگزین کلودفلر برای شما مناسب است؟
اگر از Cloudflare فقط برای نگهداشتن رکوردها استفاده میکردید، یک DNS مدیریتشده با پنل فارسی و پرداخت ریالی مثل DNS ابری چابکان کار را راه میاندازد. اگر پروکسی و CDN برایتان مهم بود، ابرآروان به رفتار کلودفلر نزدیکتر است. deSEC برای پروژههای شخصی و متنباز خوب است و DNS خودمیزبان فقط وقتی ارزشش را دارد که کسی وقت نگهداریاش را داشته باشد. دامنه ندارید یا میخواهید دامنهٔ جدید بگیرید؟ از بخش دامنه چابکان شروع کنید. برای شناخت بهتر خود کلودفلر هم مقالهٔ Cloudflare چیست را بخوانید.
سؤالات متداول
بهترین جایگزین کلودفلر برای سایت ایرانی کدام است؟
به این بستگی دارد که از Cloudflare چه استفادهای میکردید. اگر فقط رکوردهای DNS را آنجا نگه میداشتید، یک DNS ابری مدیریتشده با پرداخت ریالی کافی است. اگر پروکسی، کش و WAF هم برایتان مهم بود، سرویسی لازم دارید که DNS و CDN را با هم بدهد.
آیا با رفتن از Cloudflare سایت قطع میشود؟
اگر رکوردها قبل از تغییر نیمسرور در سرویس جدید ساخته و تست شوند و DNSSEC هم از قبل خاموش شده باشد، قطعیای پیش نمیآید. در مدت انتشار تغییر، بعضی کاربران از Cloudflare جواب میگیرند و بعضی از سرویس جدید، و چون رکوردها یکی است، فرقی حس نمیکنند.
میشود DNS را جای دیگری برد ولی CDN کلودفلر را نگه داشت؟
Cloudflare برای این حالت CNAME setup دارد، ولی طبق مستندات خودش فقط در پلنهای Business و Enterprise در دسترس است. در پلن رایگان، استفاده از پروکسی یعنی نیمسرورها باید دست Cloudflare باشد.
بدون ابر نارنجی، IP سرورم لو میرود؟
بله، رکورد A آدرس واقعی سرور را نشان میدهد. با بستن پورتهای غیرضروری، محدودکردن دسترسی SSH و استفاده از CDNی که پروکسی دارد، این ریسک را کم کنید. اگر سرور مدتی پشت Cloudflare بوده، احتمالاً IP آن از قبل در سرویسهای تاریخچهٔ DNS ثبت شده است.
رکورد CNAME روی دامنهٔ اصلی را چه کنم؟
استاندارد DNS اجازهٔ CNAME روی ریشهٔ دامنه را نمیدهد و Cloudflare با CNAME flattening آن را دور میزد. در سرویس جدید از رکورد ALIAS یا ANAME استفاده کنید، یا اگر IP ثابت دارید، رکورد A بگذارید.
تغییر نیمسرور دامنهٔ ir چقدر طول میکشد؟
بعد از ثبت تغییر در پنل نماینده و تأیید ایرنیک، معمولاً ظرف چند ساعت اعمال میشود، ولی تا ۴۸ ساعت هم ممکن است کش Resolverها جواب قدیمی بدهند. به همین دلیل رکوردها را تا چند روز در هر دو سرویس یکسان نگه دارید.