
سایت تا دیروز با قفل سبز باز میشد و امروز مرورگر صفحهٔ قرمز «Your connection is not private» نشان میدهد. سرور سالم است، کد دست نخورده و دیتابیس هم مشکلی ندارد؛ فقط گواهی SSL دیشب منقضی شده و کسی متوجه نشده که تمدید خودکارش چند ماه است کار نمیکند. تمدید گواهی SSL کاری است که اگر یک بار درست راه بیفتد، دیگر لازم نیست به آن فکر کنید. اگر هم درست راه نیفتد، معمولاً در بدترین روز خودش را نشان میدهد.
این موضوع از سال ۲۰۲۶ جدیتر هم شده است. عمر گواهیهای عمومی مرحلهبهمرحله کوتاه میشود، Let’s Encrypt دیگر ایمیل هشدار انقضا نمیفرستد و فاصلهٔ بین دو تمدید هر سال کمتر میشود. در این راهنما میبینید تمدید گواهی دقیقاً چطور انجام میشود، Certbot چه زمانی گواهی را عوض میکند، چطور مطمئن شوید تمدید خودکار روی سرورتان فعال است و چطور یک هشدار ساده بگذارید که اگر تمدید شکست خورد، قبل از کاربرانتان خبردار شوید.
تمدید گواهی SSL یعنی چه و چرا گواهیها تاریخ انقضا دارند؟
گواهی SSL (که دقیقترش گواهی TLS است) فایلی است که یک مرجع صدور گواهی (CA) امضا میکند و میگوید این کلید عمومی متعلق به این دامنه است. هر گواهی یک بازهٔ اعتبار دارد که در دو فیلد notBefore و notAfter نوشته شده و مرورگر بعد از notAfter دیگر به آن اعتماد نمیکند.
تمدید گواهی SSL در عمل یعنی گرفتن یک گواهی تازه برای همان دامنهها. CA دوباره بررسی میکند که کنترل دامنه هنوز دست شماست، گواهی جدید با تاریخ اعتبار تازه صادر میشود و وبسرور باید گواهی جدید را بارگذاری کند. یعنی تمدید سه قدم دارد: اثبات مالکیت، صدور و جایگزینی روی سرور. اگر هر کدام گیر کند، گواهی قدیمی سر جایش میماند تا منقضی شود.
چرا گواهی همیشگی نیست؟ چون اگر کلید خصوصی لو برود یا دامنه دست کس دیگری بیفتد، گواهی کوتاهمدت مدت کمتری قابل سوءاستفاده است. به گفتهٔ Let’s Encrypt، عمر کوتاهتر دامنهٔ آسیب را محدود میکند و ابطال گواهیها را هم کارآمدتر میکند. اگر با خطاهای نصب گواهی و پیغامهای مرورگر سروکار دارید، مقالهٔ چرا SSL نصب نمیشود؟ را ببینید؛ اینجا تمرکز روی تمدید و خودکارسازی آن است.
عمر گواهی SSL کوتاهتر میشود؛ جدول زمانی ۲۰۲۶ تا ۲۰۲۹
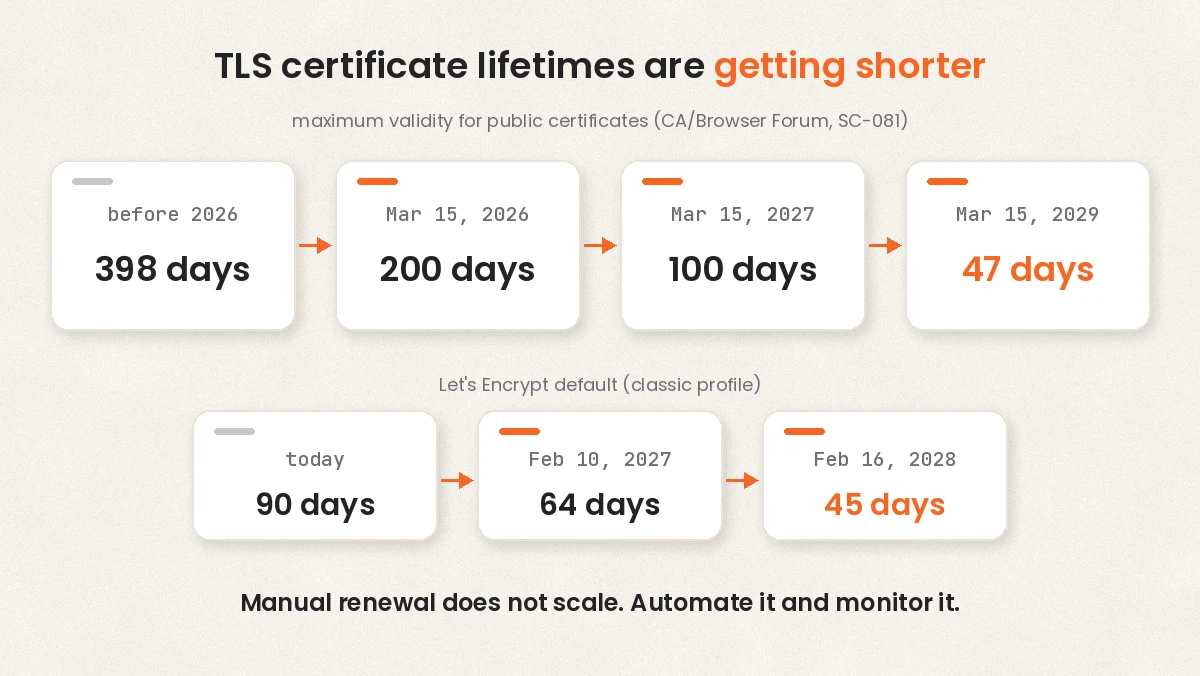
CA/Browser Forum، مجموعهای از مرورگرها و مراجع صدور گواهی که قواعد گواهیهای عمومی را تعیین میکند، در سال ۲۰۲۵ رأیگیری SC-081 را تصویب کرد. طبق آن، حداکثر اعتبار گواهیهایی که از هر تاریخ به بعد صادر میشوند اینطور کم میشود:
| گواهیهایی که از این تاریخ صادر میشوند | حداکثر اعتبار | معنی برای شما |
|---|---|---|
| قبل از ۱۵ مارس ۲۰۲۶ | ۳۹۸ روز | تمدید سالی یک بار؛ همان چیزی که خیلیها دستی انجامش میدادند |
| ۱۵ مارس ۲۰۲۶ (۲۴ اسفند ۱۴۰۴) | ۲۰۰ روز | تمدید حدوداً هر شش ماه؛ همین الان در جریان است |
| ۱۵ مارس ۲۰۲۷ | ۱۰۰ روز | تمدید حدوداً هر سه ماه |
| ۱۵ مارس ۲۰۲۹ | ۴۷ روز | تمدید تقریباً ماهانه؛ تمدید دستی دیگر عملی نیست |
Let’s Encrypt که همین حالا گواهی ۹۰ روزه صادر میکند، برنامهٔ خودش را جلوتر از این جدول اعلام کرده است. پروفایل پیشفرض آن (classic) از ۱۰ فوریهٔ ۲۰۲۷ گواهی ۶۴ روزه و از ۱۶ فوریهٔ ۲۰۲۸ گواهی ۴۵ روزه میدهد. مدت استفادهٔ دوباره از اعتبارسنجی دامنه هم از ۳۰ روز فعلی به ۱۰ روز و بعد به ۷ ساعت میرسد؛ یعنی تقریباً در هر تمدید، مالکیت دامنه دوباره بررسی میشود. پروفایل اختیاری tlsserver از ماه مه ۲۰۲۶ گواهی ۴۵ روزه میدهد و پروفایل shortlived گواهی ۶ روزه.
این تغییر روی گواهیهایی که قبلاً صادر شدهاند اثری ندارد؛ هر گواهی تا تاریخی که با آن صادر شده معتبر میماند و محدودیت جدید از تمدید بعدی اعمال میشود. ولی اگر جایی اسکریپتی دارید که «هر ۶۰ روز یک بار» تمدید میکند، با گواهی ۴۵ روزه دیر میرسد. Let’s Encrypt صریحاً نوشته که تمدید با فاصلهٔ ثابت ۶۰ روزه دیگر کافی نیست.
Let’s Encrypt دیگر ایمیل انقضا نمیفرستد
تا چند سال پیش، اگر موقع گرفتن گواهی ایمیل داده بودید، Let’s Encrypt چند روز قبل از انقضا یادآوری میفرستاد و خیلیها با همین ایمیل تازه یادشان میافتاد که تمدید خودکار خراب است. Let’s Encrypt این سرویس را از ۴ ژوئن ۲۰۲۵ متوقف کرد. دلیلش حفظ حریم خصوصی، هزینه و پیچیدگی زیرساخت بوده و پیشنهادش استفاده از سرویسهای پایش گواهی است.
نتیجهٔ عملیاش ساده است: اگر تمدید خودکار شما بیصدا از کار بیفتد، دیگر کسی از بیرون خبرتان نمیکند. پایش تاریخ انقضا حالا کار خود شماست؛ پایینتر یک اسکریپت کوتاه برایش آوردهایم.
Certbot برای تمدید گواهی SSL چه زمانی و چطور کار میکند؟
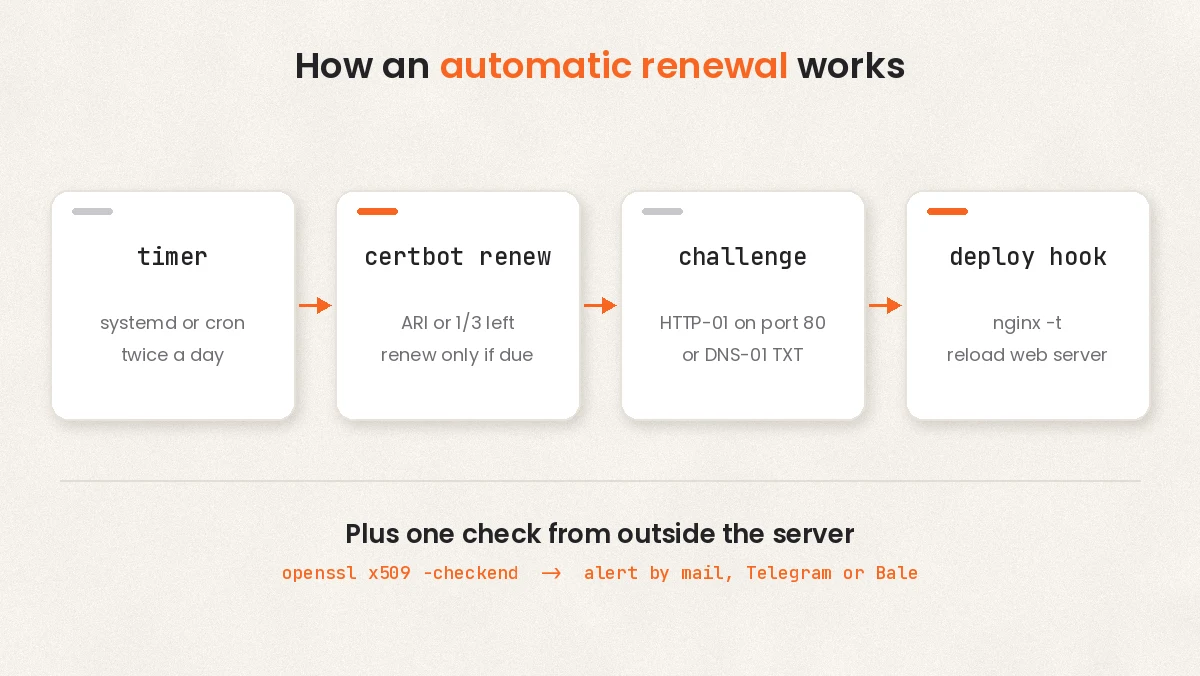
Certbot رایجترین کلاینت ACME روی سرورهای لینوکسی است. ACME پروتکلی است که کلاینت با آن از CA گواهی میگیرد و تمدیدش میکند. دستور اصلی تمدید certbot renew است. این دستور همهٔ گواهیهای ثبتشده را مرور میکند و فقط آنهایی را تمدید میکند که وقتشان رسیده؛ برای همین میشود آن را روزی دو بار اجرا کرد و بیشتر وقتها هیچ کاری انجام نمیدهد.
«وقت تمدید» در نسخههای جدید Certbot اینطور تعیین میشود:
- از Certbot 4.0: وقتی کمتر از یکسوم عمر گواهی باقی مانده باشد. برای گواهی ۹۰ روزه یعنی حدود ۳۰ روز قبل از انقضا و برای گواهی ۴۵ روزه حدود ۱۵ روز قبل. برای گواهیهای ۱۰ روزه یا کوتاهتر، آستانه نصف عمر گواهی است. در نسخههای قبلی این عدد ثابت و ۳۰ روز بود.
- از Certbot 4.1: پشتیبانی از ARI (ACME Renewal Information) اضافه شد. در این روش خود CA به کلاینت میگوید چه بازهای برای تمدید مناسب است. اگر CA مثلاً گواهی را زودتر باطل کند، کلاینت زودتر تمدید میکند. برای گواهیهای Let’s Encrypt این معمولاً یعنی تمدید در حدود دوسوم عمر گواهی.
Certbot برای تمدید از همان روش و تنظیماتی استفاده میکند که موقع گرفتن گواهی انتخاب کردهاید. این تنظیمات در فایل /etc/letsencrypt/renewal/DOMAIN.conf ذخیره میشود. پس روش اثبات مالکیتی که روز اول انتخاب کردهاید، در هر تمدید دوباره اجرا میشود و باید هنوز کار کند.
روشهای اثبات مالکیت دامنه هنگام تمدید
| روش (challenge) | چطور کار میکند | مناسب برای | نقطهٔ ضعف هنگام تمدید |
|---|---|---|---|
| HTTP-01 | کلاینت یک فایل در مسیر /.well-known/acme-challenge/ میگذارد و CA آن را روی پورت ۸۰ میخواند |
بیشتر سایتها روی یک سرور؛ پلاگینهای nginx، apache و webroot | اگر پورت ۸۰ بسته شود یا DNS به سرور دیگری اشاره کند، تمدید شکست میخورد |
| DNS-01 | کلاینت یک رکورد TXT در _acme-challenge دامنه میسازد |
گواهی wildcard، سرورهای پشت فایروال، چند سرور همزمان | به API سرویس DNS نیاز دارد و کلید API روی سرور میماند |
| TLS-ALPN-01 | اعتبارسنجی روی پورت ۴۴۳ و در لایهٔ TLS | پروکسیهای معکوس و سرویسدهندههای بزرگ | کلاینتهای کمی از آن پشتیبانی میکنند |
| manual | شما فایل یا رکورد را دستی میگذارید | آزمایش یا یک بار گرفتن گواهی | بدون hook احراز هویت، اصلاً خودکار تمدید نمیشود |
جزئیات هر روش در مستندات Challenge Types در Let’s Encrypt آمده است. اگر گواهی wildcard دارید، فقط DNS-01 جواب میدهد و تمدید خودکارش به این بستگی دارد که سرویس DNS شما API داشته باشد. برای آشنایی با رکوردها و نیمسرورها، مقالهٔ DNS چیست را ببینید.
چطور بفهمیم تمدید خودکار گواهی SSL روی سرور فعال است؟
بیشتر بستههای نصب Certbot (snap یا بستهٔ توزیع) خودشان یک تایمر systemd یا کرون جاب برای تمدید میسازند. تا مطمئن نشدهاید، فرض نکنید که هست. با SSH به سرور وصل شوید و این سه دستور را اجرا کنید:
# list certificates, domains and expiry dates
sudo certbot certificates

# look for a systemd timer that runs certbot
systemctl list-timers | grep -i certbot

# or look for a cron job
grep -ri certbot /etc/crontab /etc/cron.d/ 2>/dev/null
خروجی دستور اول برای هر گواهی نام، دامنهها، تاریخ انقضا و مسیر فایلها را نشان میدهد. اگر دستور دوم یا سوم هیچ خروجی نداشت، تمدید خودکار تعریف نشده است. Certbot در مستنداتش یک خط کرون پیشنهادی دارد که روزی دو بار و با کمی تأخیر تصادفی اجرا میشود تا همهٔ سرورهای دنیا همزمان به CA درخواست نفرستند:
SLEEPTIME=$(awk 'BEGIN{srand(); print int(rand()*(3600+1))}'); echo "0 0,12 * * * root sleep $SLEEPTIME && certbot renew -q" | sudo tee -a /etc/crontab > /dev/nullاگر با ساختار خطوط کرون آشنا نیستید، مقالهٔ Cron Job چیست هر پنج فیلد زمانبندی را توضیح داده است. قدم بعدی آزمایش واقعی است. گزینهٔ --dry-run کل فرایند تمدید را با سرور staging در Let’s Encrypt اجرا میکند و گواهی واقعی شما را عوض نمیکند:
sudo certbot renew --dry-runاگر خروجی با پیام موفقیت تمام شد، تمدید واقعی هم به احتمال زیاد درست کار میکند. اگر خطا داد، همین حالا وقت رفعش است، نه روزی که گواهی منقضی شده. یک نکتهٔ مهم: --force-renewal را در کرون نگذارید. این گزینه گواهی را در هر اجرا تمدید میکند و خیلی زود به محدودیت نرخ (rate limit) در CA میخورید.
بعد از تمدید گواهی SSL، وبسرور را با deploy hook دوباره بارگذاری کنید
یکی از رایجترین خطاها این است که Certbot گواهی تازه را میگیرد و در /etc/letsencrypt/live/ میگذارد، ولی Nginx یا Apache هنوز گواهی قدیمی را از حافظه سرو میکنند. پلاگینهای nginx و apache معمولاً این را خودشان مدیریت میکنند. اما اگر گواهی را با certonly یا webroot گرفتهاید، یا آن را به سرویس دیگری مثل یک پروکسی یا سرور ایمیل دادهاید، باید بعد از هر تمدید موفق سرویس را reload کنید.
Certbot برای این کار سه نوع hook دارد: pre قبل از تلاش برای تمدید، post بعد از هر تلاش و deploy فقط بعد از تمدید موفق. فایلهای اجرایی داخل پوشهٔ /etc/letsencrypt/renewal-hooks/deploy/ خودکار اجرا میشوند:
sudo tee /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh > /dev/null <<'EOF'
#!/bin/sh
# runs only after a successful renewal
nginx -t && systemctl reload nginx
EOF
sudo chmod 755 /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh
nginx -t اول پیکربندی را تست میکند تا اگر فایلی خراب شده باشد، reload سایت را از دسترس خارج نکند. اگر Apache دارید، بهجای این دو دستور از apachectl configtest && systemctl reload apache2 استفاده کنید. تفاوت این دو وبسرور را در مقالهٔ مقایسهٔ Nginx و Apache نوشتهایم.
یک خطای دیگر هم زیاد پیش میآید: فایل گواهی را به پوشهٔ دیگری کپی میکنند و وبسرور را به آن کپی وصل میکنند. بعد از تمدید، فایل کپیشده قدیمی میماند. مستندات Certbot توصیه میکند تنظیمات وبسرور مستقیم به مسیر /etc/letsencrypt/live/DOMAIN/ اشاره کند که بعد از هر تمدید بهروز میشود.
هشدار انقضای گواهی را خودتان بسازید
تمدید خودکار گواهی SSL بدون پایش نصف کار است. Let’s Encrypt در همان اطلاعیهٔ گواهیهای ۴۵ روزه توصیه کرده پایشی داشته باشید که اگر گواهی بهموقع تمدید نشد، هشدار بدهد. سادهترین روش این است که گواهی را از دید مرورگر، یعنی از روی پورت ۴۴۳، بخوانید. اینطوری اگر تمدید انجام شده ولی وبسرور هنوز گواهی قدیمی را نشان میدهد، آن را هم میبینید.
دیدن تاریخ انقضای گواهی فعلی سایت:
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null \
  | openssl x509 -noout -enddate
و یک اسکریپت کوچک که اگر کمتر از تعداد مشخصی روز به انقضا مانده باشد، ایمیل بفرستد:
#!/bin/sh
# /usr/local/bin/check-cert.sh
# warn when the served certificate expires within DAYS days
DOMAIN="example.com"
DAYS=10
MAILTO="admin@example.com"

if ! echo | openssl s_client -connect "$DOMAIN:443" -servername "$DOMAIN" 2>/dev/null \
  | openssl x509 -noout -checkend $((DAYS * 86400)) >/dev/null 2>&1; then
  echo "Certificate for $DOMAIN expires in less than $DAYS days (or the check failed)" \
    | mail -s "SSL expiry warning: $DOMAIN" "$MAILTO"
fi
# run the check every morning at 08:00
0 8 * * * /usr/local/bin/check-cert.shمقدار DAYS را کمی کمتر از زمانی بگذارید که Certbot تمدید را شروع میکند. برای گواهی ۹۰ روزه Let’s Encrypt، تمدید از حدود ۳۰ روز مانده به انقضا شروع میشود؛ پس اگر ۱۰ روز مانده و هنوز گواهی عوض نشده، یعنی تمدید چند هفته است شکست میخورد. برای گواهی ۴۵ روزه این عدد را کمتر کنید، مثلاً ۷ روز. اگر دستور mail روی سرور نیست، میتوانید بهجای آن پیام را با یک درخواست curl به ربات تلگرام یا بله بفرستید.
بهتر است این اسکریپت روی سروری غیر از خود سرور سایت اجرا شود. اگر سرور اصلی کلاً از دسترس خارج شود، هشداری که روی همان سرور نصب شده هم از کار میافتد. دامنههای زیادی دارید؟ همین اسکریپت را در یک حلقه روی فهرست دامنهها اجرا کنید.
دلایل رایج شکست تمدید گواهی SSL
وقتی certbot renew --dry-run خطا میدهد، لاگ کامل در /var/log/letsencrypt/letsencrypt.log است. بیشتر خطاها به یکی از این موارد برمیگردند:
| علت | نشانه | راه رفع |
|---|---|---|
| پورت ۸۰ بسته است یا فایروال آن را مسدود کرده | خطای timeout یا connection refused در چالش HTTP-01 | پورت ۸۰ را باز بگذارید؛ ریدایرکت به HTTPS مشکلی ندارد ولی خود پورت باید پاسخ بدهد |
| رکورد A یا AAAA به سرور قبلی اشاره میکند | CA فایل چالش را پیدا نمیکند (خطای 404 یا unauthorized) | رکوردهای DNS را بعد از مهاجرت بررسی کنید؛ رکورد AAAA قدیمی زیاد این مشکل را میسازد |
| مسیر webroot عوض شده | فایل چالش در پوشهای ساخته میشود که وبسرور سرو نمیکند | با certbot reconfigure --cert-name DOMAIN --webroot-path PATH مسیر را اصلاح کنید |
| گواهی با روش manual گرفته شده | تمدید خودکار اصلاً انجام نمیشود | گواهی را با پلاگین nginx، webroot یا یک پلاگین DNS دوباره بگیرید |
| وبسرور reload نشده | Certbot میگوید تمدید موفق بود ولی مرورگر تاریخ قدیمی را نشان میدهد | deploy hook اضافه کنید یا تنظیمات را به مسیر live ببرید |
| تایمر یا کرون حذف شده | systemctl list-timers چیزی نشان نمیدهد |
تایمر را فعال کنید یا خط کرون پیشنهادی Certbot را اضافه کنید |
| CDN یا پروکسی جلوی سایت است | درخواست چالش به سرور شما نمیرسد یا در کش میماند | مسیر /.well-known/acme-challenge/ را از کش خارج کنید یا از DNS-01 استفاده کنید |
اگر بعد از رفع این موارد هم مرورگر خطا داد، مشکل احتمالاً در نصب گواهی است، مثل زنجیرهٔ ناقص یا ناهمخوانی دامنه. این خطاها را در مقالهٔ عیبیابی خطاهای SSL یکییکی بررسی کردهایم.
تمدید دستی، Certbot یا SSL مدیریتشده؛ کدام برای شما مناسب است؟
| روش | کار شما | ریسک | مناسب برای |
|---|---|---|---|
| تمدید دستی گواهی SSL | گرفتن، نصب و reload در هر دوره | با کوتاه شدن عمر گواهی، فراموشی تقریباً حتمی است | فقط موارد خاص که خودکارسازی ممکن نیست |
| Certbot یا کلاینت ACME روی سرور خودتان | یک بار راهاندازی، تست با dry-run، hook و پایش | اگر DNS، فایروال یا مسیرها عوض شوند، تمدید بیصدا متوقف میشود | سرور مجازی و سرور ابری که مدیریتش با خودتان است |
| SSL مدیریتشده روی هاست یا پلتفرم | اتصال دامنه و درست نگه داشتن رکوردهای DNS | کم؛ صدور و تمدید با سرویسدهنده است | سایتها و اپلیکیشنهایی که نمیخواهید درگیر سرورشان شوید |
اگر سرور خودتان را مدیریت میکنید، تمدید گواهی SSL هم بخشی از نگهداری همیشگی سرور است، کنار بهروزرسانیها، بکاپ و موارد دیگری که در چکلیست امنیت سایت آمده است.
گواهی SSL در سرویسهای چابکان
روی هاست ابری چابکان، SSL رایگان برای دامنههایی که به سرویس وصل میکنید فعال میشود و خودکار تمدید میشود. کار شما این است که دامنه را در پنل به سرویس وصل کنید و رکوردهای DNS را درست نگه دارید. فرقی ندارد سایت وردپرسی باشد، یک اپلیکیشن Node.js یا یک پروژهٔ لاراول.
اگر کنترل کامل سرور را میخواهید، روی سرور ابری چابکان میتوانید Certbot، تایمر تمدید و اسکریپت هشدار همین مقاله را خودتان راه بیندازید. راهاندازی Nginx و سرویسهای پایه را هم میتوانید به دستیار مدیریت سرور بسپارید. رکوردهای A، AAAA و TXT دامنه را هم روی DNS ابری چابکان نگه دارید. برای انتخاب پلن، جدول پلنهای هر سرویس را در صفحهٔ همان سرویس ببینید.
سوالات متداول درباره تمدید گواهی SSL
گواهی Let’s Encrypt چند روز اعتبار دارد و کی باید تمدید شود؟
گواهیهای پیشفرض Let’s Encrypt فعلاً ۹۰ روزهاند. طبق برنامهٔ اعلامشده، از فوریهٔ ۲۰۲۷ به ۶۴ روز و از فوریهٔ ۲۰۲۸ به ۴۵ روز میرسند. Certbot نسخهٔ ۴ به بعد وقتی کمتر از یکسوم عمر گواهی مانده باشد، یا در بازهای که CA از طریق ARI اعلام میکند، تمدید را انجام میدهد.
آیا هنگام تمدید گواهی SSL سایت قطع میشود؟
نه. گواهی جدید کنار گواهی قدیمی صادر میشود و وبسرور با یک reload به آن سوئیچ میکند. reload اتصالهای فعلی را قطع نمیکند. فقط اگر از پلاگین standalone استفاده کنید و لازم باشد وبسرور برای آزاد شدن پورت ۸۰ متوقف شود، چند ثانیه قطعی پیش میآید.
گواهیهای پولی هم باید زودتر تمدید شوند؟
بله. محدودیت SC-081 برای همهٔ گواهیهای عمومی است. گواهیهایی که از ۱۵ مارس ۲۰۲۶ صادر میشوند حداکثر ۲۰۰ روز اعتبار دارند و این عدد در ۲۰۲۷ به ۱۰۰ روز و در ۲۰۲۹ به ۴۷ روز میرسد. خرید گواهی چندساله هم این را عوض نمیکند؛ در طول اشتراک باید گواهی را چند بار دوباره صادر و نصب کنید.
چرا Let’s Encrypt ایمیل انقضا برایم نفرستاد؟
چون این سرویس از ۴ ژوئن ۲۰۲۵ متوقف شده است. برای هشدار انقضا یا از یک سرویس پایش گواهی استفاده کنید یا اسکریپت openssl همین مقاله را با کرون اجرا کنید.
دستور certbot renew –dry-run گواهی را عوض میکند؟
نه. این دستور تمدید را روی سرور staging در Let’s Encrypt شبیهسازی میکند و گواهی واقعی شما دست نمیخورد. میتوانید بعد از هر تغییر در DNS، فایروال یا تنظیمات وبسرور، با خیال راحت اجرایش کنید.
گواهی wildcard را چطور خودکار تمدید کنم؟
گواهی wildcard فقط با چالش DNS-01 صادر میشود. برای تمدید خودکار باید پلاگین DNS مخصوص سرویس DNS خود را نصب کنید تا Certbot بتواند رکورد TXT را از طریق API بسازد. اگر گواهی wildcard را با روش manual گرفتهاید، خودکار تمدید نمیشود.