فاکتور فروشگاه را برای مشتری فرستادهاید و او دو روز بعد زنگ میزند که چیزی نرسیده. ایمیل رسیده، ولی در پوشهٔ Spam جیمیلش مانده است. یا بدتر: کسی با آدرس info@ دامنهٔ شما برای مشتریها ایمیل فیشینگ میفرستد و گیرنده هیچ راهی ندارد بفهمد آن ایمیل از شما نیست. در بیشتر این موارد مشکل از سه رکورد DNS است که یا تنظیم نشدهاند یا اشتباه تنظیم شدهاند: رکورد SPF، رکورد DKIM و رکورد DMARC.
این راهنما توضیح میدهد رکورد SPF چیست، DKIM و DMARC چه کاری انجام میدهند، هر کدام را چطور بنویسید و با چه ترتیبی روی دامنه بگذارید تا ایمیلهای خودتان مسدود نشوند. آخر هم سراغ خطاهای رایج و روش خواندن هدر ایمیل در جیمیل میرویم تا بتوانید نتیجه را خودتان بررسی کنید.
رکورد SPF، DKIM و DMARC چیست؟
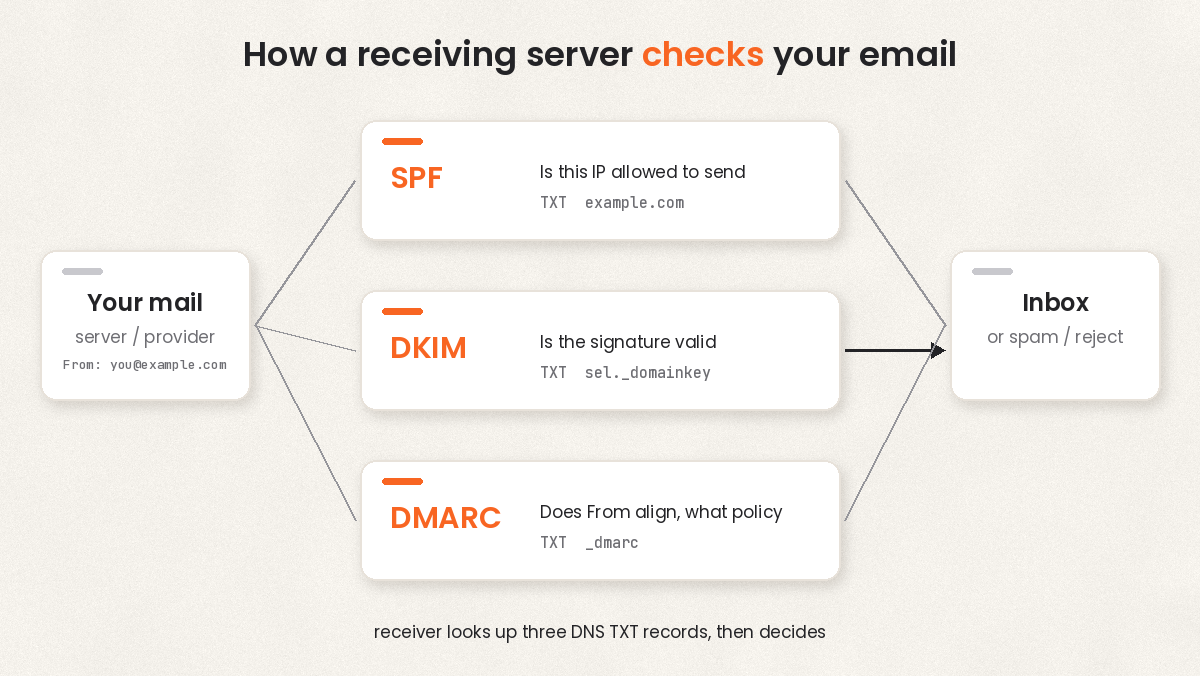
پروتکل SMTP که ایمیل با آن جابهجا میشود در دهه ۱۹۸۰ طراحی شده و هیچ راهی برای اثبات هویت فرستنده نداشت. هر سروری میتوانست در فیلد From هر آدرسی بنویسد. سه استاندارد SPF، DKIM و DMARC بعدها اضافه شدند تا سرور گیرنده بتواند با چند پرسوجوی DNS بفهمد ایمیل واقعاً از طرف صاحب دامنه آمده یا نه.
| رکورد | چه چیزی را بررسی میکند | کجای DNS قرار میگیرد | استاندارد |
|---|---|---|---|
| SPF | آیا IP سرور فرستنده اجازهٔ ارسال از طرف این دامنه را دارد؟ | رکورد TXT روی خود دامنه | RFC 7208 |
| DKIM | آیا امضای دیجیتال ایمیل معتبر است و متن در مسیر تغییر نکرده؟ | رکورد TXT روی selector._domainkey |
RFC 6376 |
| DMARC | آیا دامنهٔ From با SPF یا DKIM همراستاست و اگر نبود، گیرنده چه کند؟ | رکورد TXT روی _dmarc |
RFC 7489 |
هر سه، رکورد TXT سادهای در DNS هستند. اگر با رکوردهای DNS آشنا نیستید، اول مقالهٔ DNS چیست و چه کاربردی دارد را بخوانید؛ بقیهٔ این راهنما روی همان مفاهیم سوار است.
رکورد SPF چیست و چطور کار میکند؟
رکورد SPF (Sender Policy Framework) فهرست سرورهایی است که اجازه دارند با دامنهٔ شما ایمیل بفرستند. وقتی ایمیلی به سرور جیمیل میرسد، جیمیل دامنهٔ آدرس بازگشت (Return-Path یا همان envelope sender) را برمیدارد، رکورد SPF آن دامنه را از DNS میخواند و نگاه میکند IP فرستنده در این فهرست هست یا نه.
یک رکورد SPF معمولی این شکل است:
; SPF: only the listed servers may send mail for example.com
example.com.   3600  IN  TXT  "v=spf1 ip4:203.0.113.25 include:_spf.mailprovider.example ~all"
این رکورد میگوید سرور با IP مشخصشده و سرورهای سرویس ایمیلی که با include آمده اجازهٔ ارسال دارند و بقیه مشکوکاند. اجزای اصلی رکورد SPF اینهاست:
| بخش | معنی | نکته |
|---|---|---|
v=spf1 |
نسخهٔ SPF | باید اول رکورد بیاید |
ip4 و ip6 |
یک IP یا رنج مشخص | پرسوجوی DNS اضافه ندارد |
a و mx |
IP رکوردهای A یا MX همین دامنه | هر کدام یک DNS lookup حساب میشود |
include |
رکورد SPF یک دامنهٔ دیگر را هم معتبر بدان | برای سرویسهای ایمیل و خبرنامه |
-all |
بقیه رد شوند (Fail) | سختگیرانه |
~all |
بقیه مشکوکاند (SoftFail) | رایجترین انتخاب کنار DMARC |
?all و +all |
خنثی یا همه مجاز | +all یعنی هر کسی از طرف شما ایمیل بفرستد؛ هرگز استفاده نکنید |
محدودیتها و خطاهای رایج رکورد SPF
بیشتر خرابیهای رکورد SPF از چند اشتباه تکراری میآید. طبق RFC 7208:
- هر دامنه فقط یک رکورد SPF. اگر دو رکورد TXT با
v=spf1داشته باشید، نتیجهpermerrorاست و SPF عملاً از کار میافتد. این اتفاق معمولاً وقتی میافتد که سرویس خبرنامه را اضافه میکنید و رکورد جدیدی میسازید بهجای اینکه رکورد قبلی را ویرایش کنید. - سقف ۱۰ DNS lookup. مکانیزمهای
include،a،mx،ptrوexistsو modifierredirectهر کدام یک پرسوجو حساب میشوند، همراه با includeهای تودرتوی داخل سرویسها. اگر مجموع از ۱۰ بیشتر شود، گیرنده باز همpermerrorبرمیگرداند. - از
ptrاستفاده نکنید. خود استاندارد گفته این مکانیزم نباید منتشر شود، چون کند است و قابل اعتماد نیست. - رشتههای بلند را بشکنید. هر رشتهٔ داخل رکورد TXT حداکثر ۲۵۵ کاراکتر است. رکورد طولانی را به چند رشتهٔ داخل کوتیشن تقسیم کنید؛ بیشتر پنلهای DNS این کار را خودشان انجام میدهند.
اشتباه دو رکورد و شکل درستش:
; wrong: two SPF records -> permerror
example.com.  TXT  "v=spf1 include:_spf.mailprovider.example ~all"
example.com.  TXT  "v=spf1 include:newsletter.example ~all"

; right: one record that lists every sender
example.com.  TXT  "v=spf1 include:_spf.mailprovider.example include:newsletter.example ~all"
یک نکتهٔ دیگر: رکورد SPF فقط دامنهٔ Return-Path را بررسی میکند و کاری به آدرسی که کاربر در فیلد From میبیند ندارد. یعنی کلاهبردار میتواند Return-Path را دامنهٔ خودش بگذارد، SPF را پاس کند و در From آدرس شما را بنویسد. این شکاف را DMARC میبندد.
DKIM چیست؟ امضای دیجیتال ایمیل
DKIM (DomainKeys Identified Mail) به هر ایمیل خروجی یک امضای دیجیتال اضافه میکند. سرور فرستنده با کلید خصوصی، هدرهای مهم و بدنهٔ ایمیل را امضا میکند و امضا را در هدر DKIM-Signature میگذارد. کلید عمومی در DNS منتشر میشود و سرور گیرنده با آن امضا را بررسی میکند. اگر کسی در مسیر متن ایمیل را تغییر داده باشد یا ایمیل از سروری آمده باشد که کلید خصوصی را ندارد، امضا رد میشود.
کلید عمومی زیر یک «selector» منتشر میشود. selector اسمی است که سرویس ایمیل انتخاب میکند و اجازه میدهد یک دامنه چند کلید همزمان داشته باشد، مثلاً یکی برای صندوقهای سازمانی و یکی برای سرویس خبرنامه:
; DKIM: public key published under selector "mail2026"
mail2026._domainkey.example.com.  3600  IN  TXT  "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA..."
چند نکتهٔ عملی دربارهٔ DKIM:
- کلید را خودتان نسازید، از سرویس ایمیل بگیرید. کلید خصوصی باید روی سرور ارسال باشد. سرویس ایمیل یا پنل میلسرور، رکورد DKIM را با selector و مقدار کامل به شما میدهد و شما فقط آن را در DNS میگذارید.
- طول کلید ۲۰۴۸ بیتی. طبق RFC 8301 کلید RSA باید دستکم ۱۰۲۴ بیت باشد و ۲۰۴۸ بیت توصیه شده است.
- هر سرویسی که از طرف شما ایمیل میفرستد DKIM جدا میخواهد. سیستم فروشگاه، CRM و سرویس خبرنامه هر کدام selector خودشان را دارند.
- کلید را گاهی عوض کنید. با selector جدید کلید تازه منتشر کنید، ارسال را به آن ببرید و بعد از چند روز رکورد قدیمی را حذف کنید.
DMARC چیست و چرا SPF و DKIM به آن نیاز دارند؟
DMARC (Domain-based Message Authentication, Reporting and Conformance) دو کار انجام میدهد. اول، SPF و DKIM را به آدرسی که کاربر در فیلد From میبیند گره میزند. دوم، به سرورهای گیرنده میگوید اگر ایمیلی این بررسی را رد کرد با آن چه کنند و گزارش نتیجهها را برای چه آدرسی بفرستند.
شرط پاسشدن DMARC این است که دستکم یکی از این دو درست باشد:
- SPF پاس شود و دامنهٔ Return-Path با دامنهٔ From همراستا (aligned) باشد.
- DKIM پاس شود و دامنهٔ امضاکننده (
d=در هدر DKIM) با دامنهٔ From همراستا باشد.
همراستایی در حالت پیشفرض «relaxed» است؛ یعنی mail.example.com و example.com همراستا حساب میشوند، چون دامنهٔ اصلیشان یکی است. در حالت «strict» باید دقیقاً یکی باشند. به همین دلیل سرویس خبرنامهای که با دامنهٔ خودش امضا میکند ممکن است DKIM را پاس کند اما DMARC را رد کند. راهحل این است که در تنظیمات آن سرویس «custom domain» یا DKIM اختصاصی دامنهٔ خودتان را فعال کنید.
رکورد DMARC روی زیردامنهٔ _dmarc قرار میگیرد. مهمترین تگهای آن طبق RFC 7489:
| تگ | کاربرد | مقادیر |
|---|---|---|
v |
نسخه، اجباری و اول رکورد | DMARC1 |
p |
سیاست برای دامنهٔ اصلی | none، quarantine، reject |
sp |
سیاست برای زیردامنهها | مثل p؛ اگر نباشد همان p اعمال میشود |
rua |
آدرس دریافت گزارشهای تجمیعی روزانه | mailto:... |
ruf |
آدرس گزارشهای تکی خطا | بیشتر گیرندههای بزرگ آن را نمیفرستند |
pct |
درصد ایمیلهایی که سیاست روی آنها اعمال شود | ۰ تا ۱۰۰، پیشفرض ۱۰۰ |
adkim و aspf |
حالت همراستایی DKIM و SPF | r (پیشفرض) یا s |
اجرای مرحلهبهمرحلهٔ DMARC بدون مسدودکردن ایمیلهای خودتان
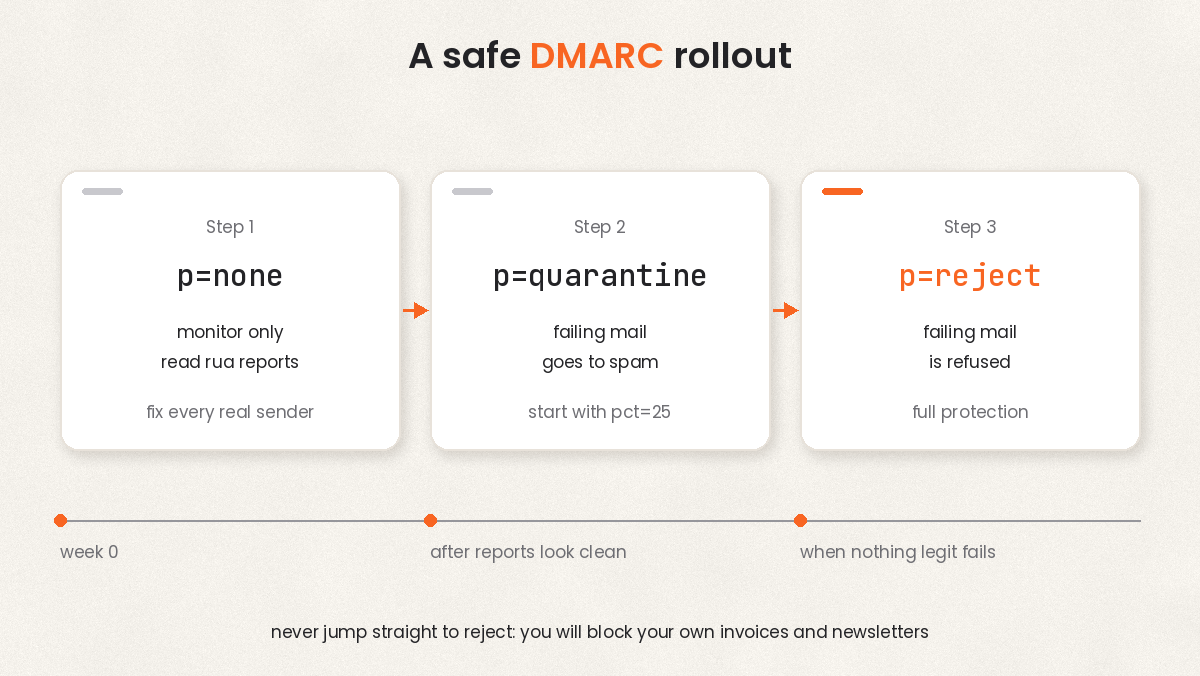
گذاشتن p=reject در روز اول ریسک بالایی دارد. تقریباً همیشه سرویسی هست که فراموشش کردهاید: فرم تماس سایت که با PHP ایمیل میفرستد، سیستم فاکتور حسابداری، ابزار تیکتینگ. با reject همهٔ این ایمیلها بیصدا برمیگردند. ترتیب امن این است:
; DMARC: start with monitoring only
_dmarc.example.com.  3600  IN  TXT  "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com; adkim=r; aspf=r"

; a few weeks later: quarantine a quarter of failing mail
_dmarc.example.com.  3600  IN  TXT  "v=DMARC1; p=quarantine; pct=25; rua=mailto:dmarc-reports@example.com"

; final step: reject everything that fails
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=reject; sp=reject; rua=mailto:dmarc-reports@example.com"- مرحلهٔ
p=none: هیچ ایمیلی مسدود نمیشود، فقط گزارش میگیرید. گزارشهایruaفایل XML فشرده هستند و نشان میدهند چه IPهایی با دامنهٔ شما ایمیل فرستادهاند و SPF و DKIM هر کدام چه نتیجهای داشته. چند هفته صبر کنید و همهٔ فرستندههای واقعی را درست کنید. - مرحلهٔ
p=quarantine: ایمیلهای ردشده به پوشهٔ اسپم میروند. باpct=25شروع کنید و کمکم به ۱۰۰ برسید. - مرحلهٔ
p=reject: وقتی گزارشها نشان دادند هیچ ایمیل واقعی رد نمیشود، سیاست را reject کنید. از این به بعد ایمیل جعلی با دامنهٔ شما به صندوق کسی نمیرسد.
برای آدرس rua یک صندوق جدا بسازید. گزارشها هر روز از گوگل، مایکروسافت، یاهو و بقیه میرسند و صندوق اصلی را شلوغ میکنند.
آموزش تنظیم رکورد SPF، DKIM و DMARC قدمبهقدم
- فهرست فرستندهها را بنویسید. صندوقهای سازمانی، سایت، فروشگاه، CRM، سرویس خبرنامه و هر سیستمی که با دامنهٔ شما ایمیل میفرستد. این فهرست پایهٔ رکورد SPF است.
- رکورد SPF را بسازید. برای هر سرویس، مقدار
includeرا از مستندات همان سرویس بردارید و IP سرورهای خودتان را باip4اضافه کنید. همه را در یک رکورد بگذارید و آخرش~allبنویسید. - DKIM را برای هر سرویس فعال کنید. در پنل هر سرویس، بخش احراز هویت دامنه یا DKIM را باز کنید، رکورد را کپی کنید و در DNS بگذارید. بعد در همان پنل دکمهٔ Verify را بزنید.
- رکورد DMARC را با
p=noneاضافه کنید. آدرسruaرا روی صندوق گزارشها بگذارید. - بررسی کنید. چند دقیقه تا چند ساعت صبر کنید تا TTL رکوردهای قبلی تمام شود و بعد با دستورهای پایین رکوردها را بخوانید.
- بعد از چند هفته سیاست را سختتر کنید. همان مسیر none، quarantine و reject که بالاتر گفتیم.
# check the three records from your terminal
dig +short TXT example.com | grep spf1
dig +short TXT mail2026._domainkey.example.com
dig +short TXT _dmarc.example.com

# on Windows
nslookup -type=TXT _dmarc.example.com
اگر DNS دامنه را روی سرویس دیگری مثل کلودفلر بردهاید، رکوردها را همانجا بگذارید، نه در پنل ثبت دامنه. رکوردی که در جای اشتباه ثبت شود هیچ اثری ندارد. برای انتخاب سرویس DNS مناسب، مقالهٔ جایگزین کلودفلر برای DNS سایت را ببینید.
چطور در جیمیل ببینیم SPF و DKIM پاس شدهاند؟
از صندوق دامنهتان یک ایمیل به یک حساب جیمیل بفرستید. در جیمیل ایمیل را باز کنید، از منوی سهنقطه گزینهٔ «Show original» را بزنید. بالای صفحه سه خط SPF، DKIM و DMARC را با نتیجهٔ PASS یا FAIL میبینید. در متن هدر هم بخشی شبیه این هست:
Authentication-Results: mx.google.com;
       dkim=pass header.i=@example.com header.s=mail2026;
       spf=pass (google.com: domain of info@example.com designates 203.0.113.25 as permitted sender) smtp.mailfrom=info@example.com;
       dmarc=pass (p=NONE sp=NONE dis=NONE) header.from=example.com
اگر یکی FAIL بود، جدول زیر علتهای رایج را نشان میدهد:
| نتیجه در هدر | علت رایج | راهحل |
|---|---|---|
spf=permerror |
دو رکورد SPF یا بیش از ۱۰ lookup | رکوردها را یکی کنید و includeهای اضافه را حذف کنید |
spf=softfail یا fail |
IP سرور فرستنده در رکورد نیست | include یا ip4 همان سرویس را اضافه کنید |
dkim=fail (body hash did not verify) |
متن ایمیل بعد از امضا تغییر کرده؛ معمولاً فوروارد یا فیلتر میانی | مسیر ارسال را بررسی کنید و امضا را آخرین مرحله بگذارید |
dkim=neutral (no key) |
رکورد DKIM در DNS نیست یا selector اشتباه است | نام دقیق selector را از هدر s= بخوانید و رکورد را بسازید |
dmarc=fail با SPF و DKIM پاس |
همراستایی برقرار نیست؛ سرویس با دامنهٔ خودش امضا کرده | DKIM اختصاصی دامنهٔ خودتان را در آن سرویس فعال کنید |
الزامات جیمیل برای فرستندهها
از فوریهٔ ۲۰۲۴ گوگل برای ارسال به حسابهای جیمیل شرط گذاشته است. طبق راهنمای فرستندگان جیمیل:
- همهٔ فرستندهها باید دستکم SPF یا DKIM داشته باشند، رکورد PTR معتبر برای IP سرور، اتصال TLS و نرخ اسپم گزارششده زیر ۰٫۳ درصد در Postmaster Tools.
- فرستندههایی که روزانه بیش از ۵۰۰۰ ایمیل به جیمیل میفرستند باید هر سه رکورد SPF، DKIM و DMARC را داشته باشند (DMARC با
p=noneهم قبول است)، دامنهٔ From با SPF یا DKIM همراستا باشد و ایمیلهای تبلیغاتی لغو اشتراک یککلیکی داشته باشند.
مایکروسافت و یاهو هم برای فرستندههای پرحجم قوانین مشابهی دارند. حتی اگر روزی ده ایمیل میفرستید، تنظیم هر سه رکورد شانس رسیدن به Inbox را بالا میبرد.
اگر سرور ایمیل را خودتان روی VPS راه انداختهاید
کسی که میلسرور مثل mailcow یا Postfix را روی سرور ابری نصب میکند، علاوه بر سه رکورد بالا دو کار دیگر هم دارد:
- رکورد PTR (Reverse DNS): IP سرور باید به نام میزبان سرور ایمیل، مثلاً
mail.example.com، برگردد و همان نام هم با رکورد A به همان IP اشاره کند. PTR را صاحب IP تنظیم میکند، یعنی ارائهدهندهٔ سرور، نه پنل DNS دامنهٔ شما. - شهرت IP: اگر IP قبلاً اسپم فرستاده باشد و در لیست سیاه باشد، رکوردهای درست هم کمکی نمیکنند. قبل از شروع، IP را در سرویسهای بررسی بلکلیست چک کنید و ارسال را آرامآرام بالا ببرید.
نگهداری میلسرور شخصی کار کمی نیست: بهروزرسانی امنیتی، صف ارسال، فیلتر اسپم ورودی و پیگیری بلکلیستها. برای بیشتر کسبوکارها سرویس ایمیل آماده منطقیتر است. مقایسهٔ گزینهها را در مقالهٔ جایگزین جیمیل و Google Workspace نوشتهایم.
تنظیم ایمیل و DNS دامنه روی چابکان
در ایمیل ابری چابکان صندوقها روی دامنهٔ خودتان ساخته میشوند، آنتیاسپام و آنتیویروس فعال است و رکوردهای SPF و DKIM بهصورت راهنماشده تنظیم میشوند؛ یعنی مقدار دقیق هر رکورد را در پنل میبینید و لازم نیست آن را حدس بزنید. بعد از ساخت صندوق، رکورد DMARC را با همان ترتیب none، quarantine و reject اضافه کنید. اگر به صندوقهای بیشتر برای تیم نیاز دارید، صفحهٔ ایمیل سازمانی را ببینید.
رکوردها را میتوانید در DNS ابری چابکان مدیریت کنید و MX، SPF، DKIM و DMARC همه را از یک پنل تغییر دهید. اگر هنوز دامنه ندارید، از صفحهٔ ثبت دامنه شروع کنید. برای مقایسهٔ پلنها هم جدول پلنها در صفحهٔ هر سرویس هست.
سؤالات متداول
رکورد SPF چیست به زبان ساده؟
یک رکورد TXT در DNS دامنه که میگوید کدام سرورها اجازه دارند با این دامنه ایمیل بفرستند. سرور گیرنده IP فرستنده را با این فهرست مقایسه میکند و اگر IP در فهرست نبود، ایمیل را مشکوک میداند.
آیا با تنظیم SPF، DKIM و DMARC ایمیلها دیگر اسپم نمیشوند؟
این سه رکورد فقط یکی از چیزهایی است که فیلتر اسپم نگاه میکند. محتوای ایمیل، شهرت IP و دامنه، نرخ شکایت گیرندهها و داشتن لینک لغو اشتراک هم روی تصمیم فیلتر اسپم اثر دارند. ولی بدون این رکوردها، جیمیل و Outlook ایمیل شما را خیلی راحتتر کنار میگذارند.
~all بهتر است یا -all؟
وقتی DMARC دارید، تصمیم نهایی را DMARC میگیرد و بیشتر سرویسها ~all را پیشنهاد میکنند. با -all بعضی گیرندهها ایمیل فورواردشده را همان لحظهٔ دریافت و قبل از بررسی DKIM و DMARC رد میکنند. اگر دامنهای دارید که اصلاً ایمیل نمیفرستد، رکورد v=spf1 -all بگذارید.
بعد از تغییر رکوردها چقدر طول میکشد اعمال شوند؟
به TTL رکورد قبلی بستگی دارد. اگر TTL یک ساعت باشد، حداکثر یک ساعت بعد همه نسخهٔ جدید را میبینند. برای رکورد جدیدی که قبلاً وجود نداشته، معمولاً چند دقیقه کافی است.
برای دامنهٔ ir هم باید این رکوردها را بگذارم؟
بله. پسوند دامنه فرقی نمیکند. سرور گیرنده فقط DNS دامنه را میخواند و رکورد SPF، DKIM و DMARC برای دامنههای ir دقیقاً مثل com تنظیم میشود.
دامنهای که با آن ایمیل نمیفرستم هم DMARC لازم دارد؟
بله، و اتفاقاً این دامنهها هدف خوبی برای جعل هستند. یک رکورد SPF با v=spf1 -all و یک رکورد DMARC با p=reject بگذارید تا هیچ ایمیلی با آن دامنه پذیرفته نشود.